








Phishing Tehditlerine Karşı Kurumsal Savunma Stratejisi
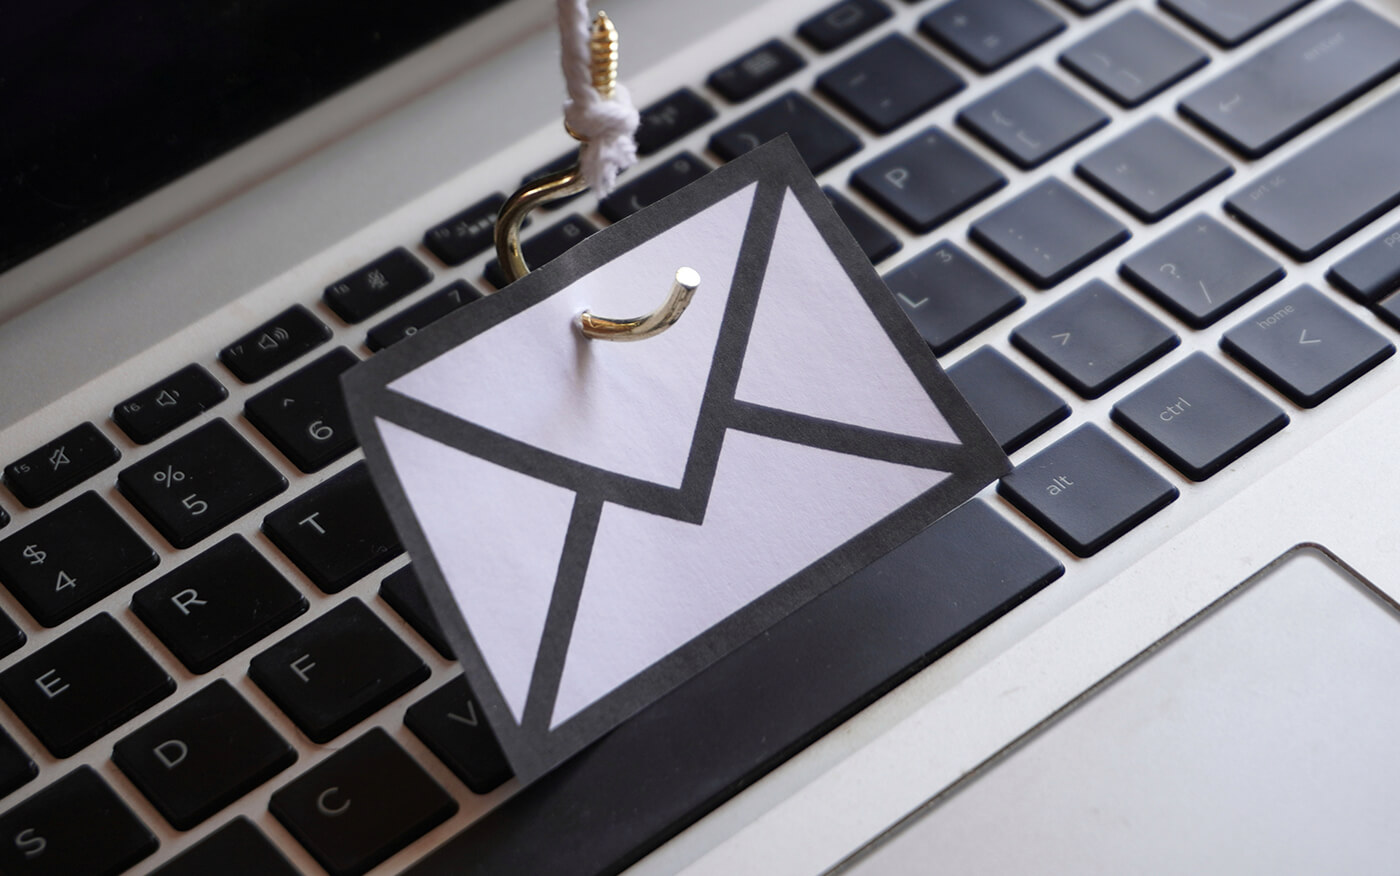
Dijital dönüşüm, iş süreçlerine hız ve esneklik kazandırırken; beraberinde karmaşık ve gelişen tehdit vektörlerini de getiriyor. Bu tehditler arasında en dikkat çekeni, kimlik avı (phishing) saldırılarıdır. İlk bakışta basit bir e-posta dolandırıcılığı gibi görünse de, aslında organizasyonların en zayıf halkasını hedef alan sofistike bir güvenlik açığıdır. Etki alanı; marka itibarı, operasyonel süreklilik ve veri güvenliği gibi hayati konulara kadar uzanır.
Phishing: Yeni Nesil Siber Tehdidin Anatomisi
Phishing saldırıları, sosyal mühendislik yöntemleriyle kullanıcıyı manipüle ederek kurum sistemlerine erişim sağlamayı amaçlar. E-posta, kısa mesaj veya sahte web siteleri aracılığıyla kurbanı kandırmak üzere tasarlanırlar. Günümüzde saldırganlar yalnızca bireysel kullanıcıları değil, kurumsal ağları hedef alarak BT altyapısında sistemik zaafiyetler yaratmayı hedeflemektedir. Üstelik bu tür saldırılar genellikle ilk bakışta zararsız görünen içeriklerle başlar—bir fatura, bir dosya paylaşımı ya da iç yazışma taklidi gibi.
Kurumsal Risk İşaretleri
Phishing saldırılarını önlemek, ilk olarak onları tanımaktan geçer. Aşağıdaki belirtiler, organizasyon çapında farkındalık sağlamak için kritik öneme sahiptir:
Gönderen Alan Adı Tutarsızlıkları: Kurumsal adreslere benzer ancak küçük farklılıklar içeren domain’ler.
Baskı ve Panik Yaratma: “Hemen işlem yapın”, “Hesabınız kilitlenecek” gibi zaman baskısı oluşturan ifadeler.
Şüpheli Ekler ve Linkler: Kullanıcıdan eylem bekleyen, tıklanması istenen içerikler.
Dil ve Üslup Hataları: Profesyonellikten uzak, hatalı yazılmış mesajlar.
Bu göstergeler, yalnızca teknik personelin değil, organizasyonun her seviyesindeki çalışanın radarında olmalıdır.
Kurum İçi Güvenlik Kültürü
Phishing saldırılarına karşı etkili koruma, yalnızca teknolojik çözümlerle değil; bütünsel bir güvenlik kültürüyle mümkün olur. Başarılı kurumlar şu temel prensiplere dayanır:
Sürekli Farkındalık ve Eğitim: Yılda bir kez yapılan eğitimler yetersiz kalır. Kurum genelinde düzenli, senaryoya dayalı phishing simülasyonlarıyla bilinç seviyesi güncel tutulmalıdır.
Çok Faktörlü Kimlik Doğrulama (MFA): Kritik sistem ve e-posta erişiminde ek doğrulama katmanları standart hale getirilmelidir.
Tehdit Algılamalı E-posta Güvenliği: Sadece filtreleme değil, yapay zekâ destekli analizler ile şüpheli içerikler proaktif olarak engellenmelidir.
Net İletişim Politikaları: Hangi kanallardan, nasıl iletişim kurulduğu çalışanlara açıkça aktarılmalı; harici talepler konusunda dikkatli olunmalıdır.
Phishing yalnızca teknik bir saldırı biçimi değil; kurumların insan, süreç ve teknoloji bileşenlerinin ne kadar entegre çalıştığının da bir testidir. Dolayısıyla bu alandaki hazırlık düzeyi, doğrudan kurumsal olgunluğu yansıtır. Güvenlik kültürü, yalnızca bir politika dokümanı değil; tüm ekiplerin gündelik iş yapış biçimlerine entegre olmuş bir yaklaşımdır. Bu yaklaşım, dijitalleşme yolculuğunun sürdürülebilirliğini garanti altına alır.
phishing saldırısı, kurumsal siber güvenlik, kimlik avı önlemleri, phishing simülasyonu, MFA güvenliği, e-posta güvenlik çözümleri, dijital güvenlik kültürü, yapay zekâ ile siber güvenlik, kurumsal tehdit analizi
Diğer Trend Raporları
Live Nation, Agentforce ile Deneyimi Dönüştürüyor
Live Nation’ın Agentforce, Service Cloud ve Data Cloud ile konser ziyaretçilerine 7/24 kişiselleştirilmiş destek sunma yaklaşımını keşfedin.

Koa: Salesforce’un CRM Reasoning Modeli
Salesforce ve NVIDIA’nın geliştirdiği Koa’nın CRM süreçlerinde çok adımlı görevleri nasıl yönettiğini ve Agentforce’u nasıl güçlendirdiğini keşfedin.
AIforce Nedir? Salesforce’un Yeni AI Yaklaşımı
AIforce’un Salesforce verilerini, iş akışlarını ve yapay zeka ajanlarını Claude, Slack ve Agentforce ile nasıl buluşturduğunu keşfedin.